

Sep 18, 2026
《欧盟网络弹性法案》CRA(Cyber Resilience Act)已经于2024年11月正式公布。这是一项独立的针对在欧盟市场上投放的数字产品的网络信息安全的CE 标识法规。
CRA法规要求的制造商对事件和漏洞的报告义务已经于2026年9月11日起强制执行。所有已经在欧盟市场上或者9月11日起进入欧盟市场的在CRA范围内的产品,制造商都需要履行漏洞报告义务。 而全面的CRA法规也将于2027年12月11日起强制实施。
CRA管控范围
所有包含数字元素的产品,如果其预期的用途或可合理预见的使用方式有包括与设备或网络建立直接或间接的逻辑或物理数据连接,不管是硬件还是软件,都在CRA的管控范围。典型产品如:
- 硬件设备/组件 笔记本电脑、智能家电、手机、网络设备或中央处理器 CPU等。
- 软件产品/组件 操作系统、文字处理、游戏或移动应用、软件库等。
- 硬件软件的远程处理解决方案
CRA主要内容
- 硬件和软件投放市场的网络安全规则
- 制造商、分销商和进口商的义务
- 整个生命周期中的网络安全基本要求
- 应遵循的协调标准
- 合格评定——按产品类别区分
- 报告义务
- 市场监管与执法
制造商义务
- 在产品生命周期内处理漏洞。
- 通过单一平台报告事件和漏洞。
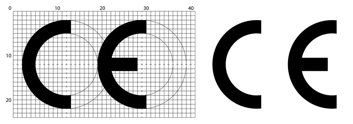
- 确保产品符合CRA,并在产品上标贴 CE 标志以表符合法规。
CRA符合性-产品分类
CRA 根据安全等级将产品划分为默认类别、重要产品I类、重要产品II类和关键产品。不同类别的产品分别采纳相应的评估程序。- 默认类别:如:存储芯片、移动应用、电脑游戏等—自我评估或认证。
- 重要产品I类:如操作系统、防病毒软件、路由器、防火墙等-自我评估或公告机构评估或认证。
- 重要产品II类:如操作系统、杀毒软件、路由器、防火墙等-公告机构或认证。
- 关键产品: 如: 智能卡、安全元件、智能电表网关等-公告机构或认证。
CRA符合性-评估标准
CRA 指令相关的协调标准包括针对法规附件 I 要求的三个横向标准以及针对各种重要和关键产品的纵向标准三十多个都正在发布过程中。 当前制造商可以根据CRA 法‘案中的必要要求,结合当前草稿标准的要求,以及已经发布的相关标准对产品差距分析,提前进行必要的改进。
Nemko 资质
- Nemko总部网络信息安全实验室是挪威国安局网络信息安全测试实验室。Nemko欧盟RED指令公告机构资质涵盖网络安全评估。
- Nemko 是ETSI EN 303 645的CB NCB 机构·。
- Nemko 深圳网络安全实验室已获得CBTL资质。
Nemko服务
根据CRA 附件I和附件II的要求为客户提供顾问指导、差异分析和符合性评估。
- 根据特定需求为企业量身定制培训及CRA符合性解决方案。
- 根据EN 18031 系列标准或 ETSI EN 303 645对产品进行评估。
- 签发RED证书,证明产品符合RED指令中网络安全要求。
- 英国EV Charger 网络安全评估。
- 签发Nemko 网络安全认证证书。
Nemko可以根据CRA 法‘案中的必要要求,结合当前草稿标准的要求,以及已经发布的相关标准对产品进行评估,分析差距。
如果您对如何应对当前事件报告义务有疑问,或希望找出产品和CRA法规的差异,欢迎联系Nemko。
标签:
网络安全