法规背景:
欧盟《网络韧性法案》CRA (EU) 2024/2847 已正式生效。其中,制造商对严重漏洞事件的报告义务(CRA Article 14)已于2026年9月11日提前强制执行,而CRA整体则将于2027年12月11日全面强制执行;与其他法规的不同的是,CRA法规自强制日起所有在市场上的产品也同样需要满足法规要求。违规最高可处以全球营业额2.5%或1500万欧元罚款。
很多出口企业、合规代理在推进CRA合规时容易陷入误区。
CRA范围内部分常规产品类别允许制造商通过自我声明(内部控制评定Model A)完成合规,但属于重要或关键类别的产品则必须遵循相应的第三方合格评定或认证要求。无论何种路径,从产品分类判定,安全风险评估,到SBOM管理,漏洞响应及安全更新产品全生命周期,均有明确的技术评审标尺。清楚掌握这些要求才是落地CRA合规的关键所在。
Nemko CRA培训课程
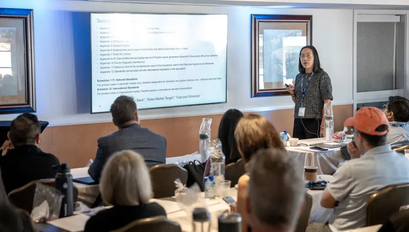
Nemko作为资深欧盟公告机构,我们的网络安全团队一直持续跟进CRA法规及标准发展历程及落地实施、开展内部技术预研筹备。为了帮助企业掌握CRA法规符合性要求,建立必要的独立判断能力,现特邀网络安全专家团队为企业提供两天的CRA合规深度培训课程。 本次课程立足公告机构评审视角,聚焦实务落地、拆解评判逻辑、授人以渔,帮助企业建立可落地的合规认知体系,后续无论是选择自主完成自我声明,或是委托外部机构提供支持,都能清晰识别合规边界、规避不合规做法。
培训安排
时间:2026年12月4日–5日 9:00-18:00(两天)
地点: Nemko 深圳会议室。深圳市南山区西丽街道松坪山社区高新北三道36号意中利科技园一栋2层
培训费用:6999元/人;同公司第二位学员享半价优惠;场地有限,每家企业仅限两名参加。
适合选派:研发、质量、体系、合规负责人;出口企业、实验室、合规代理同仁均可报名学习。
-
CRA法案框架与上报节点:深入解析CRA法案整体框架及法定漏洞与严重事件上报义务,明确2026年9月11日起跑线上的触发条件、时限要求与监管约束。
-
全生命周期网络韧性管控:,掌握产品从设计、供应链、量产、上市至退市的全流程风险管理与管控要求。(支撑标准:prEN 40000-1-2)
-
漏洞处置与协同漏洞披露(CVD)体系: 厘清漏洞接收、分级、评估、修复、披露、上报的完整闭环流程。(支撑标准:prEN 40000-1-3)
-
管辖范围精准判定: 掌握产品CRA类别划分的判定方法,理清分类边界,规避错判、漏判风险。
-
核心技术规范与台账管理:掌握SBOM编制规范、安全风险评估、固件安全更新及供应链组件安全管理核心要求
-
标准差异化对比:厘清EN 18031等标准与CRA的适用差异,明确可复用模块与无法替代的合规盲区。
-
跨部门机制搭建:重塑研发、质量、采购、售后权责划分,建立长期可运转的合规流程。
-
评审逻辑与证据链:掌握审核核查的底层逻辑,提前完善合规证据链。
为什么现在学?
CRA全面强制实施时间为2027年12月11日,而漏洞上报义务已于2026年9月11日提前强制落地。强制日期起凡是在欧盟市场的CRA管控范围内产品都需要确保符合法规要求。 虽然距离全面强制节点尚有缓冲期,但全生命周期管控与漏洞处置体系涉及多个业务部门,流程搭建、供应链对齐、SBOM台账沉淀、跨部门制度落地均需要较长周期。
临近强制期才启动规划,极易出现进度滞后、体系不完善、证据链缺失等问题。现阶段优先落地已明晰的生命周期框架与漏洞管理机制,是企业最稳妥的合规节奏。
欢迎点击链接报名报名参加!